Lỗ hổng Screen Sharing trên macOS cho phép chiếm quyền root và cài mã đào Monero
admin
09/09/2026 · 12 phút đọc
Lỗ hổng Screen Sharing trên macOS cho phép chiếm quyền root và cài mã đào Monero
Một tính năng tiện ích trên macOS đã trở thành điểm yếu nghiêm trọng khi bị lợi dụng để chiếm quyền quản trị cao nhất trên hệ thống. Lỗ hổng trong chức năng chia sẻ màn hình (Screen Sharing) được phát hiện có thể cho phép kẻ tấn công kết nối trái phép, leo lên quyền root và cài phần mềm đào tiền ảo Monero trên máy nạn nhân — vấn đề đáng lưu tâm cho người dùng Mac, nhất là những máy được cấu hình truy cập từ xa.
Nguyên lý lỗi và điều kiện khai thác
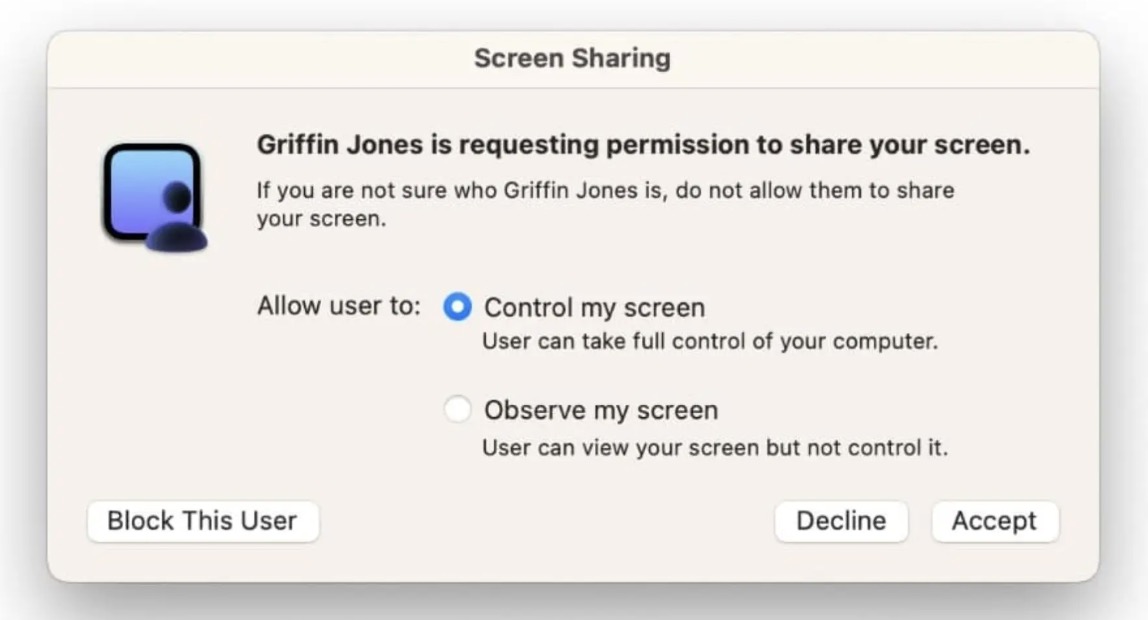
Lỗi mang mã CVE-2026-65400 bắt nguồn từ cách Screen Sharing xử lý bước xác thực. Vì sai sót trong quản lý trạng thái đăng nhập, máy chưa được vá có thể chấp nhận kết nối vào dịch vụ chia sẻ màn hình mà không cần mật khẩu hợp lệ. Điều kiện để máy bị tấn công không phức tạp: người dùng phải bật Screen Sharing và cổng mặc định của dịch vụ — 5900 — đang bị lộ ra Internet, thường do cấu hình chuyển tiếp cổng (port forwarding) trên router để truy cập từ xa.
Việc lộ cổng 5900 ra Internet tạo mặt bằng tấn công dễ bị quét và khai thác tự động. Khi mã khai thác (proof-of-concept) xuất hiện công khai, nguy cơ bị tấn công tăng nhanh vì nhiều tác nhân có thể tận dụng công cụ sẵn có để quét và xâm nhập hàng loạt.
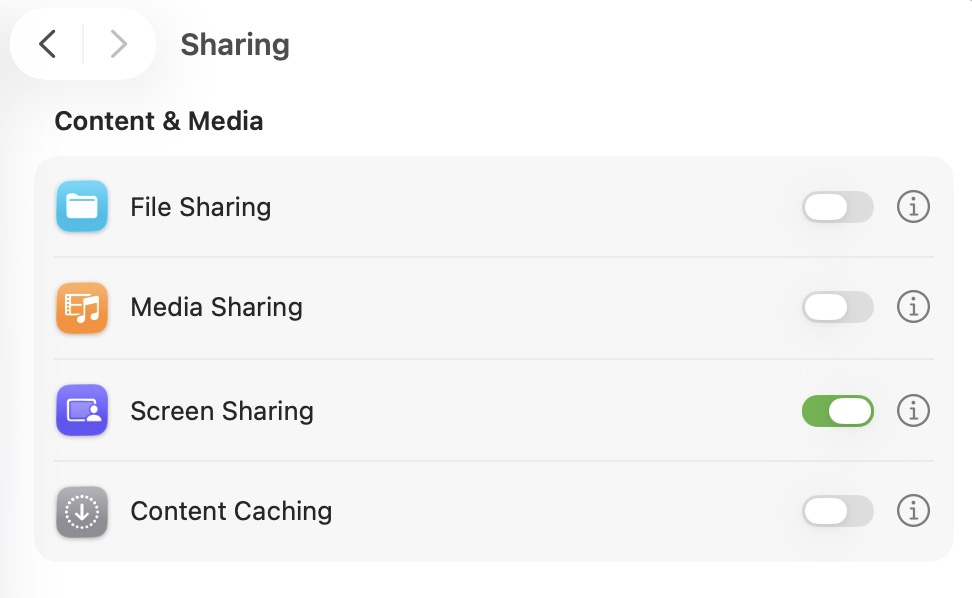
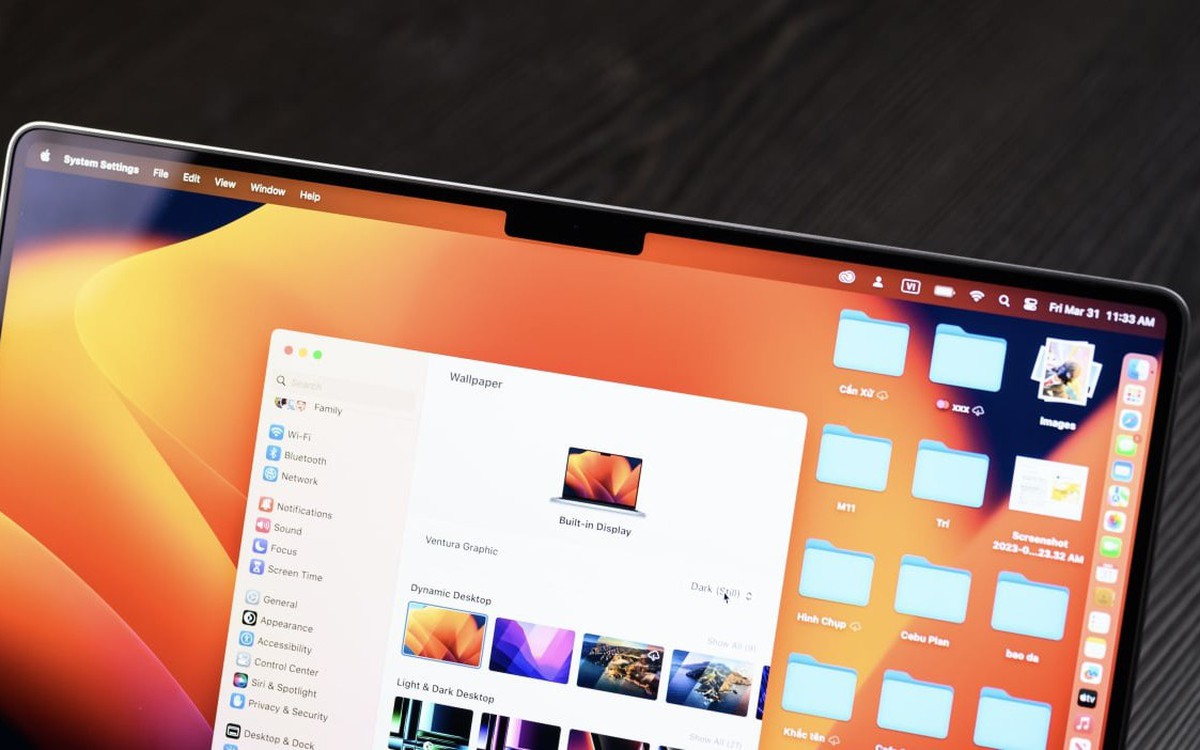
Giao diện System Settings mục Sharing trên macOS, nơi bật/tắt Screen Sharing
Ai phát hiện và Apple đã phản ứng thế nào?
Nhà nghiên cứu Alfredo Pesoli — thuộc nhóm Bynario — là người báo lỗ hổng cho Apple. Công ty đã phát hành bản vá cho vấn đề này vào ngày 6/8, bằng bản cập nhật cho các phiên bản macOS tương ứng. Cách mô tả sửa lỗi của Apple nêu ngắn gọn rằng vấn đề được khắc phục bằng cách “cải thiện quản lý trạng thái” trong quá trình xác thực Screen Sharing.
Các bản vá được phát hành cho ba dòng hệ điều hành: Tahoe (bản vá 26.6.1), Sequoia (15.7.9) và Sonoma (14.8.9). Người dùng chạy các phiên bản này sau khi cập nhật sẽ không còn bị khai thác theo cách mô tả trong báo cáo ban đầu.
Thay đổi đánh giá mức độ nguy hiểm
Ban đầu, điểm CVSS cho lỗ hổng là 7.1 — được xếp mức cao nhưng chưa ở ngưỡng tối đa. Tuy nhiên, chỉ trong vòng tám ngày sau đó, cơ quan an ninh mạng Mỹ CISA điều chỉnh điểm số lên 9.8 và thay đổi phân loại: từ cần một số quyền nhất định sang có thể khai thác mà không cần quyền trước; đồng thời từ khó tự động hóa sang có thể được triển khai hàng loạt. Sự điều chỉnh này phản ánh việc giới nghiên cứu ban đầu đã đánh giá thấp mức rủi ro thực tế khi lỗ hổng bị khai thác trong điều kiện Internet hiện nay.
Bằng chứng bị khai thác thực tế
Cơ quan An ninh mạng Quốc gia Hà Lan (NCSC-NL) cảnh báo đã ghi nhận nhiều trường hợp máy Mac bị chiếm quyền root và cài mã đào Monero trên những máy có cổng 5900 lộ ra Internet. Họ cũng thông báo rằng mã khai thác thử nghiệm đã xuất hiện công khai, giúp việc tấn công trở nên dễ dàng hơn với nhiều đối tượng.
Một nhà nghiên cứu bảo mật độc lập có bút danh @osxreverser cho biết đã thực hiện quét và phát hiện khoảng 40.000 máy Mac bật Screen Sharing và lộ ra Internet; trong số đó, gần một nửa có thể bị khai thác theo lỗ hổng này. Con số này do cá nhân công bố và chưa có cơ quan độc lập nào khác xác nhận, nhưng nó cho thấy phạm vi thiết bị có thể tiếp xúc với nguy cơ là không nhỏ.
Đáng chú ý, đến thời điểm báo cáo, lỗ hổng chưa được đưa vào danh mục lỗ hổng đang bị khai thác chính thức (KEV) của CISA, dù NCSC-NL đã xác nhận có khai thác thực tế. Sự khác biệt này phản ánh tiến độ xác minh và cập nhật thông tin giữa các cơ quan an ninh mạng không luôn đồng bộ.
Hệ quả khi kẻ tấn công chiếm quyền root
Quyền root tương đương quyền quản trị cao nhất trên macOS. Khi bị chiếm, kẻ xấu có khả năng thực hiện nhiều hành vi nguy hiểm: đọc và sửa dữ liệu người dùng, cài đặt phần mềm độc hại, hoặc truy xuất các thông tin đăng nhập lưu trong hệ thống. Trường hợp quan trọng đã được ghi nhận là phần mềm đào Monero được cài đặt trên máy nạn nhân, khiến thiết bị bị lợi dụng để khai thác tiền ảo mà chủ máy không hay biết.
Biện pháp kiểm tra và bảo vệ tức thì
Nếu bạn dùng Mac, bước quan trọng nhất là kiểm tra phiên bản hệ điều hành và cập nhật ngay khi có thể. Apple đã phát hành bản vá trong các bản macOS Tahoe 26.6.1, Sequoia 15.7.9 và Sonoma 14.8.9; cập nhật lên các phiên bản này sẽ loại bỏ điểm yếu theo mô tả.
Với các máy không thể nâng cấp ngay, cách nhanh và đơn giản là tắt tính năng Screen Sharing: vào System Settings > General > Sharing và gạt nút Screen Sharing sang tắt. Đồng thời kiểm tra cấu hình router để xác nhận cổng 5900 không bị mở ra Internet thông qua chuyển tiếp cổng. Nếu bạn cần truy cập máy từ xa, cân nhắc sử dụng VPN hoặc các giải pháp kết nối được mã hóa thay vì mở cổng trực tiếp.
Lưu ý dành cho quản trị viên và người dùng có truy cập từ xa
Quản trị viên hệ thống nên rà soát tất cả điểm truy cập từ xa và chính sách chuyển tiếp cổng trên router, đồng thời ưu tiên cập nhật hàng loạt cho thiết bị trong mạng nội bộ. Đối với người dùng cá nhân, việc tắt Screen Sharing khi không sử dụng và hạn chế mở port trực tiếp là biện pháp hiệu quả để giảm mặt bằng tấn công.
Câu hỏi thường gặp (FAQ)
Lỗ hổng này có thể khai thác từ xa không?
Có. Nếu máy bật Screen Sharing và cổng 5900 bị lộ ra Internet, kẻ tấn công có thể khai thác từ xa mà không cần quyền trước đó, theo phân loại sau điều chỉnh của CISA.
Tôi đã cập nhật hệ điều hành, còn cần làm gì nữa không?
Nếu đã nâng lên bản vá tương ứng (Tahoe 26.6.1, Sequoia 15.7.9 hoặc Sonoma 14.8.9), thiết bị đã được bảo vệ khỏi lỗi này. Tuy nhiên, bạn nên kiểm tra log hệ thống để phát hiện dấu hiệu xâm nhập trước khi vá và rà soát các cài đặt chia sẻ mạng.
Làm sao biết máy của tôi có bị khai thác trước khi vá hay không?
Không có dấu hiệu duy nhất dễ nhận biết cho mọi trường hợp; tuy nhiên thiết bị chạy chậm bất thường, nhiệt độ CPU cao khi không dùng, hoặc xuất hiện tiến trình lạ có thể là dấu hiệu. Trong tình huống nghi ngờ, nên cô lập thiết bị khỏi mạng và nhờ chuyên gia kiểm tra.
Kết luận
Lỗ hổng CVE-2026-65400 trên Screen Sharing là lời nhắc rằng tính năng tiện lợi có thể mang theo rủi ro nếu bị tiếp xúc trực tiếp với Internet. Cập nhật hệ điều hành ngay khi có bản vá, tắt Screen Sharing nếu không cần và tránh mở cổng 5900 ra Internet là những bước thiết thực bảo vệ thiết bị. Với những hệ thống cần truy cập từ xa, ưu tiên các kết nối được bảo mật như VPN giúp giảm nguy cơ bị khai thác tự động.
Giữ thói quen cập nhật, rà soát cấu hình mạng và theo dõi cảnh báo an ninh từ các cơ quan tin cậy sẽ giúp giảm thiểu rủi ro khi các lỗ hổng tương tự xuất hiện trong tương lai.
Để cập nhật thêm tin công nghệ liên quan tới các sản phẩm Apple, bạn có thể đọc bài viết phân tích thông tin mới về khả năng tin đồn vỏ gốm trên Apple Watch Series 12, nơi tổng hợp nguồn rò rỉ và phân tích ý nghĩa của phiên bản vỏ gốm nếu xuất hiện trở lại.
Nếu bạn quan tâm đến các bộ sưu tập thiết bị và phụ kiện theo chủ đề, bài viết về bộ sưu tập Polaroid hợp tác Pokémon kỷ niệm 30 năm cung cấp tổng quan về các mẫu máy, film và phụ kiện được phát hành trong đợt hợp tác này.
Và nếu bạn chú ý đến xu hướng cảm biến camera trên điện thoại, bài viết phân tích camera selfie vuông 68 MP của OPPO và ứng dụng trên Reno 18 sẽ giúp bạn hiểu rõ hơn ý nghĩa của cảm biến tỷ lệ 1:1 và những điểm cần chú ý.
Lưu ý kỹ thuật: Nội dung mang tính tham khảo công nghệ và giáo dục — không thay thế tư vấn kỹ thuật chuyên môn. Vui lòng kiểm chứng thông tin từ nhiều nguồn đáng tin cậy trước khi áp dụng.
Tác giả
admin
Đội ngũ biên tập Kiến thức công nghệ chuyên tổng hợp tin công nghệ, gadget và startup từ các nguồn uy tín.