Mã độc khai thác NFC: cách tội phạm dùng điện thoại để thu thập dữ liệu thẻ
admin
10/09/2026 · 12 phút đọc
Gọi điện, một bước nhỏ dẫn tới rủi ro lớn
Bạn nhận cuộc gọi từ người tự xưng là nhân viên ngân hàng, họ yêu cầu cài một ứng dụng để “xác minh” hay “hủy giao dịch” — đó thường là khởi đầu của chuỗi tấn công. Kịch bản này kết hợp kỹ thuật lừa đảo xã hội và phần mềm nguy hại, khiến chủ máy tự mở cửa cho kẻ xấu truy cập sâu vào thiết bị.
Diễn biến tấn công: từ cuộc gọi tới truy cập thiết bị
Theo báo cáo điều tra từ Group-IB, tội phạm mạng thường chuẩn bị thông tin mục tiêu rồi thực hiện cuộc gọi hoặc gửi tin nhắn để tạo tính hợp lý. Sau khi nạn nhân làm theo hướng dẫn và cài phần mềm giả mạo, kẻ tấn công có thể chiếm quyền điều khiển điện thoại bằng công cụ điều khiển từ xa, ví dụ một họ phần mềm như SpyNote.
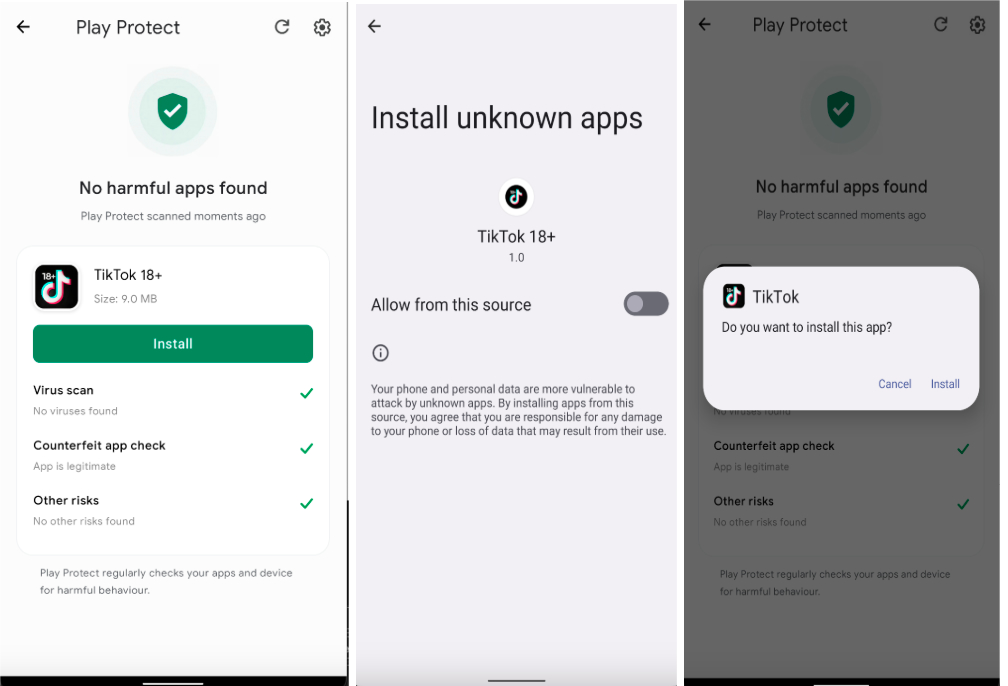
Ứng dụng giả mạo TikTok có chứa mã độc nhằm theo dõi, đánh cắp thông tin người dùng. (Ảnh: SecurityAffairs)
Những gì mã độc NFC có thể làm sau khi chiếm điện thoại
Một khi kẻ xấu đã nắm được quyền truy cập, mã độc chuyên dụng có thể kích hoạt chức năng NFC của máy để thu thập dữ liệu trao đổi giữa thẻ không tiếp xúc và thiết bị đọc. Điểm nguy hiểm là dữ liệu này có thể được chuyển tiếp — tức là kẻ tấn công dùng một đầu thu ở gần thẻ và một đầu khác thực hiện giao dịch ở nơi khác, nối hai phần thông tin qua hạ tầng điều khiển của họ.
Tại sao đây không còn là hình thức “lấy trộm thẻ” thông thường
Truyền thống, kẻ gian cần tiếp cận thẻ vật lý hoặc sao chép thông tin trên băng từ/chíp. Với kỹ thuật khai thác NFC, tội phạm khai thác chính kênh giao tiếp không dây giữa thẻ và thiết bị thanh toán. Như Group-IB ghi nhận, hành vi này cho phép thực hiện giao dịch tiếp xúc ngắn hạn mà không cần sở hữu thẻ vật lý.
Bằng chứng về xu hướng: phần mềm và công cụ đang được phân phối
Nhóm phân tích của Group-IB đã phát hiện hàng chục mẫu ứng dụng liên quan đến các chiến dịch khai thác NFC — trong đó có hơn 54 tệp .APK được xác định trong hệ sinh thái tội phạm mạng. Con số này phản ánh việc các công cụ khai thác đang được phát triển và lưu hành ngày càng chuyên nghiệp hơn.
Những quyền ứng dụng dễ bị lạm dụng và dấu hiệu cần cảnh giác
Một số quyền trên Android đặc biệt nhạy cảm vì có thể cho phép theo dõi thao tác hoặc điều khiển từ xa, ví dụ quyền Trợ năng (Accessibility), quyền quản trị thiết bị, quyền hiển thị trên ứng dụng khác hoặc quyền đọc tin nhắn. Nếu một ứng dụng lạ yêu cầu những quyền này mà không có lý do rõ ràng, đó là dấu hiệu bất thường cần dừng và xem xét kỹ.
Hành động khẩn cấp khi phát hiện đã cài ứng dụng đáng ngờ
Nếu bạn đã cài theo hướng dẫn của người lạ, trước tiên nên ngừng mọi thao tác liên quan đến tài khoản tài chính. Tiếp theo, kiểm tra và thu hồi quyền truy cập đã cấp cho ứng dụng — ưu tiên các quyền Trợ năng, quản trị thiết bị, đọc tin nhắn và quyền hiển thị. Nếu ứng dụng không gỡ bằng phương thức thông thường, khởi động máy ở chế độ an toàn để xóa ứng dụng; nếu vẫn không khả thi, cân nhắc khôi phục cài đặt gốc.
Biện pháp sau khi nghi ngại bị lộ thông tin thẻ
Nếu bạn đã nhập thông tin thẻ hoặc đăng nhập vào ngân hàng trên thiết bị bị nghi nhiễm, cần liên hệ ngay ngân hàng qua kênh chính thức để khóa thẻ, tạm khóa tài khoản hoặc vô hiệu hóa các dịch vụ thanh toán có rủi ro. Đồng thời, thay đổi mật khẩu các tài khoản quan trọng trên một thiết bị khác đảm bảo an toàn và theo dõi lịch sử giao dịch để phát hiện hoạt động bất thường.
Nguyên tắc phòng ngừa đơn giản nhưng hiệu quả
- Không cài APK gửi từ người lạ qua tin nhắn, email hoặc đường link không rõ nguồn.
- Ngắt cuộc gọi và tự liên hệ ngân hàng bằng số trên thẻ, website hoặc ứng dụng chính thức nếu có yêu cầu cài đặt, xác minh hay hủy giao dịch.
- Không làm theo yêu cầu cài đặt ứng dụng hoặc cấp quyền nếu cảm thấy bị thúc ép bằng chiêu gấp rút.
- Khóa NFC khi không sử dụng và chỉ bật khi cần giao dịch tại đầu đọc chính thức.
Ai là đối tượng dễ trở thành mục tiêu?
Bất kỳ người dùng nào nhận cuộc gọi lừa đảo hoặc click vào đường link giả mạo đều có thể bị nhắm tới. Kẻ xấu thường nhắm tới nạn nhân mà họ đã thu thập được một số thông tin cá nhân trước đó để tăng độ tin cậy khi đóng giả nhân viên ngân hàng, đơn vị cung cấp dịch vụ, hoặc tổ chức khác.
Những giới hạn và điều cần lưu ý về thông tin hiện có
Những phát hiện từ Group-IB và các ghi nhận về công cụ như SpyNote cho thấy phương thức tấn công đang tồn tại và có chiều hướng tinh vi hơn, nhưng không có bằng chứng trong nguồn thông tin gốc về phạm vi thiệt hại toàn cầu hay con số tổn thất tài chính cụ thể. Do đó, mọi khuyến nghị trong bài tập trung vào biện pháp phòng ngừa và phản ứng kịp thời dựa trên các hành vi đã được quan sát.
Kết luận: cảnh giác là lớp bảo vệ đầu tiên
Chiến thuật tấn công lợi dụng NFC kết hợp social engineering làm tăng đáng kể rủi ro so với phương thức đánh cắp thẻ truyền thống. Việc nhận diện cuộc gọi giả, không cài ứng dụng từ nguồn không tin cậy, kiểm soát quyền truy cập ứng dụng và biết cách xử lý khi nghi ngờ bị xâm nhập là những bước thiết thực, có thể giảm nguy cơ mất tiền và lộ thông tin cá nhân.
Hãy luôn ưu tiên liên hệ qua kênh chính thức của ngân hàng khi có yêu cầu liên quan đến tài khoản, tuyệt đối không làm theo chỉ dẫn cài phần mềm do người lạ cung cấp, và kiểm tra quyền của các ứng dụng đã cài định kỳ. Những hành động đơn giản này là lớp bảo vệ tốt nhất trước các chiến dịch khai thác NFC mà Group-IB đã cảnh báo.
Để tiện tra cứu nhanh khi cần, giữ lại số tổng đài ngân hàng và cập nhật phần mềm hệ điều hành, ứng dụng bảo mật thường xuyên — đây cũng là phần của thói quen bảo vệ bản thân trước các thủ đoạn lừa đảo tinh vi.
Trong trường hợp bạn muốn biết chi tiết hơn về cách xử lý khi nghi ngờ bị tấn công qua ứng dụng và các bước kỹ thuật để khôi phục thiết bị, hãy làm theo các hướng dẫn chính thức từ nhà sản xuất hoặc trung tâm hỗ trợ kỹ thuật uy tín; tránh hành động theo chỉ dẫn từ người gọi lạ mặt.
Nếu bạn quan tâm đến lý do khiến một mẫu máy tầm trung lại được định giá cao hơn kỳ vọng và muốn hiểu rõ hơn chiến lược thương hiệu cùng những yếu tố ảnh hưởng đến giá, bài phân tích sâu nhìn nhận hành trình tăng giá của POCO F9 Ultra và các yếu tố quyết định sẽ cho bạn góc nhìn hữu ích trước khi cân nhắc mua.
Nếu cần thông tin chi tiết về cấu hình, pin và các trang bị phần cứng của POCO F9 Ultra khi máy đã vào thị trường Việt Nam, bài phân tích trang bị và mức giá điểm qua chip, pin và camera của POCO F9 Ultra sẽ giúp bạn nắm được các thông số quan trọng.
Với mong muốn so sánh các phiên bản phân phối chính hãng và tìm lựa chọn mua tiết kiệm khi POCO F9 Ultra về Việt Nam, bạn có thể đọc thêm phần đánh giá cùng gợi ý mua sắm trong bài tổng hợp cấu hình flagship và lựa chọn mua hợp lý cho POCO F9 Ultra.
Lưu ý kỹ thuật: Nội dung mang tính tham khảo công nghệ và giáo dục — không thay thế tư vấn kỹ thuật chuyên môn. Vui lòng kiểm chứng thông tin từ nhiều nguồn đáng tin cậy trước khi áp dụng.
Tác giả
admin
Đội ngũ biên tập Kiến thức công nghệ chuyên tổng hợp tin công nghệ, gadget và startup từ các nguồn uy tín.